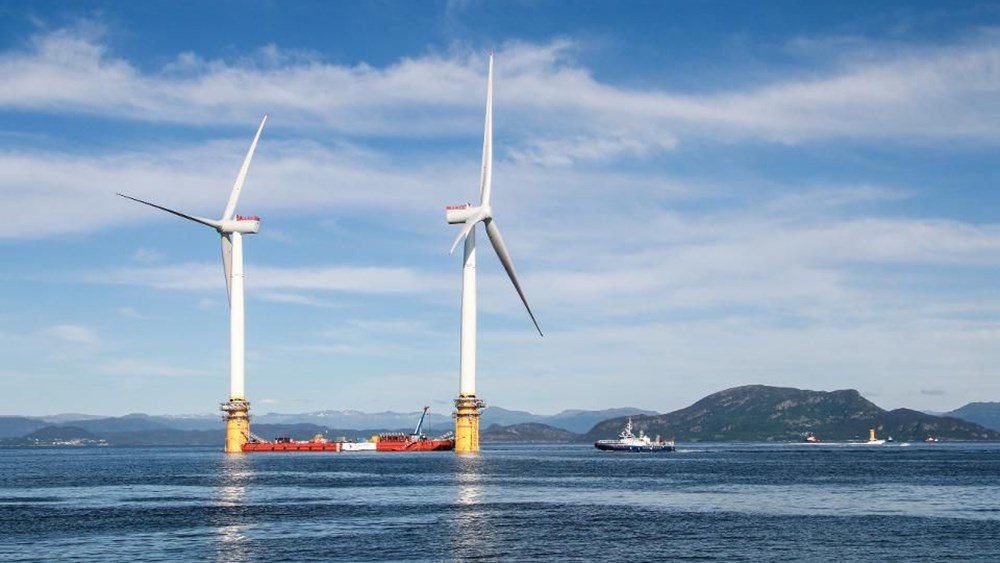
Ο πετρελαϊκός και ενεργειακός όμιλος Equinor, με έδρα τη Νορβηγία, ανακοίνωσε την Τρίτη 17 Νοεμβρίου ότι εντόπισε μια συνεχιζόμενη κυβερνοεπίθεση σε ορισμένα πληροφοριακά του συστήματα (IT).
Ωστόσο, ο μεγαλύτερος προμηθευτής φυσικού αερίου της Ευρώπης διευκρίνισε ότι η επίθεση δεν έχει επηρεάσει τις λειτουργίες και την παραγωγή του. Παράλληλα, στην ανακοίνωσή του σημείωσε ότι δεν υπάρχουν επίσης ενδείξεις πως έχουν υποκλαπεί δεδομένα και ότι έχει λάβει μέτρα για την εξουδετέρωση της επίθεσης.
Το νορβηγικό ειδησεογραφικό πρακτορείο NTB μετέδωσε, επικαλούμενο την εταιρεία, ότι οι διαταραχές επηρέαζαν τη χρήση εφαρμογών πληροφορικής και εσωτερικών συστημάτων της εταιρείας.
Το εσωτερικό σύστημα ηλεκτρονικής αλληλογραφίας (e-mail) της Equinor είχε τεθεί εκτός λειτουργίας, δήλωσε στο Reuters πρόσωπο που εργάζεται στην εταιρεία και μίλησε υπό τον όρο της ανωνυμίας.
Η Νορβηγική Αρχή Εθνικής Ασφάλειας (NSM) δήλωσε ότι ήταν ενήμερη για το περιστατικό. “Παρέχουμε συνδρομή όπου χρειάζεται”, σημείωσε εκπρόσωπος της υπηρεσίας.
Νορβηγία: Οι Αρχές είχαν προετοιμαστεί για κυβερνοεπιθέσεις
Τον περασμένο μήνα, η NSM αύξησε στο επίπεδο 4 -σε μια κλίμακα πέντε βαθμίδων- την αξιολόγηση του κινδύνου κυβερνοεπιθέσεων, επισημαίνοντας ότι το κοινό θα πρέπει να προετοιμαστεί για τις συνέπειες πιθανών “χτυπημάτων” σε κρίσιμες υποδομές, όπως τα δίκτυα ύδρευσης και ηλεκτροδότησης.
Η υπηρεσία ανέφερε ότι οι επιτυχημένες κυβερνοεπιχειρήσεις εναντίον νορβηγικών εταιρειών έχουν τριπλασιαστεί κατά τους τελευταίους έξι μήνες.
“Το περιστατικό που αντιμετωπίζει αυτή τη στιγμή η Equinor επιβεβαιώνει ότι ο κίνδυνος αυτός είναι πράγματι υψηλός”, δήλωσε την Τρίτη 17/11 ο εκπρόσωπος της NSM.
-: TheTOC.gr